
Was befindet sich nach dem Löschen der Patientenliste noch auf dem Laufwerk?
Hersteller veröffentlichen Routineanweisungen zum Entfernen von Untersuchungen. Das Video NextGen LOGIQ e: Löschen eines Patienten von der Festplatte von GE HealthCare aus dem Jahr 2024 ist ein Beispiel für dieses Modell. 7 Betrachten Sie diese Art von Archivierungsvorgang als Routinepflege, nicht als Nachweis einer Mediensanierung. Ob gelöschte Dateien weiterhin wiederhergestellt werden können, hängt vom Modell, der Softwareversion und dem Speichermedium ab, und genau dies wurde in den nachstehenden Tests untersucht.
Das Benutzerhandbuch von GE aus dem Jahr 2015 für das LOGIQ P9/P7 weist die Verantwortung für die gespeicherten Daten dem Kunden zu und empfiehlt regelmäßige Datensicherungen. 6 Die Archivansicht allein kann nicht zeigen, ob gelöschte Dateien weiterhin wiederherstellbar sind.
James Moggridge von der Abteilung für Medizinische Physik der University College London Hospitals untersuchte genau dies an neun zur Außerbetriebnahme vorgesehenen Ultraschallsystemen und veröffentlichte die Ergebnisse im Jahr 2017 in Ultrasound. 1 Jede Festplatte wurde ausgebaut, an einen PC angeschlossen und mit den Open-Source-Wiederherstellungswerkzeugen TestDisk und PhotoRec gescannt, wobei gezielt die Archivpartition durchsucht wurde. Die Erklärung in der Veröffentlichung ist einfach: Durch das Löschen eines Datensatzes werden der Datenbankeintrag und der Dateitabelleneintrag entfernt, aber wie bei einem PC können die Dateien selbst wiederhergestellt werden.
Bei dem Ultraschallgerät, das nach dem Löschen mit den systemeigenen Werkzeugen getestet wurde, erbrachte die Wiederherstellung 48,853 Dateien vom Typ DICOM, 93,235 JPEGs und 27 Bitmaps. Das waren zu viele Dateien, um den einzelnen, für das Experiment gespeicherten Testpatienten zu finden. 1 In den untersuchten Stichproben waren bei den meisten JPEGs der Name des Patienten, das Geburtsdatum, die ID und Angaben zur Klinik auf dem Bild lesbar. Die meisten wiederhergestellten DICOM-Dateien waren zu stark beschädigt, um als Bild geöffnet zu werden. Ihre Header, die die Felder zu Patient und Klinik enthalten, ließen sich in Notepad dennoch als Klartext lesen.
Das ist bedeutsam für alle, die annehmen, ein beschädigtes oder proprietäres Archiv biete Schutz. Die Identifikatoren befinden sich innerhalb der wiederhergestellten Dateien; ein defekter Datenbankindex verbirgt sie daher nicht. Der Autor fügt hinzu, dass ein spezielleres Dateiformat die Wiederherstellung zwar verlangsamen, aber nicht verhindern könne, insbesondere dort, wo Sendepuffer gewöhnliche DICOM- oder JPEG-Dateien enthalten. 1
Wo sich Patientendaten außerhalb des Archivs verbergen
Patientenidentifikatoren beschränken sich nicht auf die Untersuchungsordner. Die Veröffentlichung aus dem Jahr 2017 warnt davor, dass Sendewarteschlangen, Spooler oder Puffer in anderen Bereichen des Laufwerks erhalten bleiben können, nachdem Patienten aus dem Archiv gelöscht wurden. Sie warnt zudem davor, dass beim dateiweisen Löschen stets das Risiko besteht, einzelne Dateien zu übersehen. 1 Der von TechNation adaptierte Leitfaden von ECRI zur Außerbetriebnahme ergänzt eine zweite Kategorie: IT-Daten wie Netzwerkeinstellungen, DICOM-Konfigurationen, Active-Directory-Konten und WLAN-Schlüssel. Diese Daten können einem Angreifer selbst dann nützen, wenn kein Patientendatensatz mehr vorhanden ist. 10
- DICOM-Nachrichten- und Kommunikationsprotokolle. Diese Protokolle helfen Technikern bei der Nachverfolgung von Netzwerktransaktionen und können Patientenfelder außerhalb des Archivs enthalten. Der am deutlichsten dokumentierte Fall folgt unten.
- Sendewarteschlangen und Druckspooler. Untersuchungen, die auf die Übertragung oder den Druck warten, befinden sich außerhalb des vom Anwender bereinigten Archivs. Die Veröffentlichung nennt beides. 1
- Puffer und sonstige Arbeitsordner. Dies ist die allgemeine Warnung der Veröffentlichung. Welche Ordner existieren und wo sie liegen, hängt vom Modell und der Softwareversion ab. 1
- Standort- und Netzwerkkonfiguration. Dies umfasst den Namen des Krankenhauses, AE-Titel, Worklist- und PACS-Ziele, Zugangsdaten und WLAN-Schlüssel. ECRI führt das Entfernen dieser Angaben als separaten Schritt bei der Außerbetriebnahme auf. 10
Der Thread zum Siemens Acuson Sequoia C256 auf MedWrench zeigt, wie sich dies in der Praxis darstellt. 8 Im März 2020 hatte ein Eigentümer, der ein System für den Transfer an eine andere Einrichtung vorbereitete, die Patientendaten und -bilder gelöscht, dennoch waren Patienteninformationen in den DICOM-Protokollen weiterhin sichtbar. Das Benutzerhandbuch enthielt keine Informationen über die Protokolle. Mehrere vom Eigentümer kontaktierte Unternehmen wussten keinen Weg, diese ohne Ausbau der Festplatte zu entfernen. Die Antwort eines unabhängigen Serviceunternehmens beschrieb ein Zurücksetzen der Daten des Patientenarchivs über die Serviceschnittstelle. Der Eigentümer berichtete, dass dadurch die Patienteninformationen in den DICOM-Nachrichtenprotokollen nicht entfernt wurden. Eine Folgeantwort desselben Unternehmens bot nur einen einzigen Weg, sie zu löschen: ein erneutes Aufspielen der Software. Der letzte Beitrag im November 2021 schlug vor, eine technische Helpline anzurufen. Niemand bestätigte eine Behebung.
Daraus folgen zwei Erkenntnisse. Ein Zurücksetzen im Servicemenü, das auf das Patientenarchiv abzielt, ist kein Beweis dafür, dass jede Datei mit Identifikatoren verschwunden ist. Und der eine angebotene Weg, ein erneutes Aufspielen der Software, ist die Methode, von der die Tests von 2017 gezeigt haben, dass sie Dateien wiederherstellbar hinterlässt. Das Forum belegt nicht, was ein erneutes Aufspielen auf diesem Sequoia wiederherstellbar hinterlassen würde. Verlangen Sie vor einem Eigentümerwechsel eine validierte Bereinigungsmethode, die auf das tatsächliche Speichermedium abgestimmt ist; gewöhnliches Überschreiben reicht nicht für jede SSD aus. Diese Seite gibt die Service-Tastenfolgen aus dem Thread nicht wieder, da Arbeiten an der Serviceschnittstelle qualifizierten Ingenieuren unter Verwendung der Herstellerdokumentation vorbehalten sind.
Gilt eine vollständige Software-Neuinstallation als Löschung?
In der Publikation von 2017 wird ein erneutes Aufspielen der Software als die wahrscheinliche Reaktion eines Wartungsdienstleisters auf die Aufforderung zur Löschung von Benutzerdaten beschrieben. 1 Ein leeres Archiv und Werkseinstellungen können daher beruhigend wirken, ohne eine Löschung zu belegen.
In der Studie wurde die Betriebssoftware auf allen neun Systemen neu installiert und dabei jede Partition formatiert. Jeder Scanner wurde gestartet, um zu bestätigen, dass er funktionierte und ein leeres Archiv anzeigte; anschließend wurde sein Laufwerk ausgebaut. Jedes Laufwerk lieferte dennoch weiterhin Patientendateien. 1
Diagrammdaten anzeigen
| Kategorie | Dateien vom Typ DICOM | JPEG-Dateien |
|---|---|---|
| Gerät 1 | 48.853 | 93.235 |
| Gerät 2 | 48.076 | 90.835 |
| Gerät 3 | 37.345 | 72.488 |
| Gerät 4 | 25.577 | 49.689 |
| Gerät 5 | 29.009 | 55.992 |
| Gerät 6 | 6.973 | 12.364 |
| Gerät 7 | 42.679 | 84.269 |
| Gerät 8 | 43.777 | 83.938 |
| Gerät 9 | 39.181 | 75.390 |
Neun außer Dienst gestellte Ultraschallsysteme, getestet von der Abteilung für Medizinische Physik eines britischen Krankenhauses. Bei jedem System wurde die Software neu installiert und alle Partitionen formatiert, danach wurden sie mit TestDisk/PhotoRec untersucht. Anschließend wurden die Scanner 1–8 mit DBAN und Scanner 9 mit einem von GE bereitgestellten forensischen Gerät überschrieben; keines davon hinterließ wiederherstellbare Dateien.
Quelle: Moggridge J. Ultrasound. 2017;25(1):16–24, Tabelle 1 (Spalten zu Methode 2)
- Über alle neun Laufwerke hinweg fand die Wiederherstellung 6,973 bis 48,853 Dateien vom Typ DICOM, 12,364 bis 93,235 JPEGs und 0 bis 372 Bitmaps pro Scanner. 1
- Bei Scanner 1 stimmten die Zahlen nach dem erneuten Aufspielen der Software exakt mit den Zahlen nach dem einfachen Löschen des Archivs überein: 48,853, 93,235 und 27. 1
- Die wiederhergestellten Dateien wiesen die gleiche Art und Menge an patientenidentifizierbaren Daten auf wie nach dem Löschen des Archivs. 1
Die Erklärung der Publikation lautet, dass ein erneutes Aufspielen oft lediglich die Festplatte neu formatiert und die Ordner für Patientendaten aus einem gespeicherten Image neu aufbaut. Die alten Dateien bleiben daher wiederherstellbar, und die Partitionstabelle sieht so aus wie zuvor. 1 Ein erneutes Aufspielen installiert Software; es bereinigt das Laufwerk nicht.
Fünf Methoden, ein Test: Was die Daten tatsächlich gelöscht hat
Die Studie verglich fünf Methoden. Die ersten drei entsprechen in etwa dem steigenden Aufwand eines Klinikers, eines Wartungsdienstleisters und eines internen Physik- oder Geräteteams. Die vierte entspricht dem, was Sie erhalten, wenn Sie einen Drittanbieter beauftragen oder eine forensische Löschung anfordern. Die fünfte versucht, gelöschte Daten zu entfernen und gleichzeitig die Systemsoftware beizubehalten. 1
| Methode | Getestet an | Was durchgeführt wurde | Anschließend wiederhergestellte Dateien | System danach | Bedeutung bei der Übergabe |
|---|---|---|---|---|---|
| 1. Archivlöschung mit den geräteeigenen Werkzeugen des Scanners | 1 Scanner | Untersuchungen aus dem Archiv gelöscht; Laufwerk ausgebaut und untersucht | 48,853 vom DICOM-Typ; 93,235 JPEG; 27 Bitmap | Funktionsfähig, Archiv leer | Reine Routinebereinigung. Keine sichere Bereinigung; eine Reparatur außerhalb des Standorts erfordert eine genehmigte Vereinbarung zum Umgang mit Daten, und ein Eigentumsübergang erfordert eine validierte Bereinigung. |
| 2. Vollständige Software-Neuinstallation | Alle 9 | Betriebssoftware neu installiert, alle Partitionen formatiert | 6,973–48,853 vom DICOM-Typ und 12,364–93,235 JPEG pro Scanner | Funktionsfähig, Archiv leer | Keine Löschung, auch wenn das System wie neu aussieht. |
| 3. Überschreiben des gesamten Laufwerks (DBAN, DoD mit 3 Durchgängen) | 8 Laufwerke | Laufwerk mit Pseudozufallsdaten überschrieben, danach Software neu installiert | 0 | Neu installiert und Funktion bestätigt | Auf diesen Festplatten wirksam. Die Software muss anschließend neu installiert werden, was bei einem alten System schwierig sein kann. |
| 4. Forensisches Löschgerät | 1 Laufwerk | Falcon-Forensikgerät, bereitgestellt von GE Healthcare und betrieben durch einen externen Supportdienstleister; anschließend Software neu installiert | 0 | Neu installiert und Funktion bestätigt | Wirksam gegen die Wiederherstellungswerkzeuge auf dieser einen getesteten Festplatte. Fordern Sie eine unterstützte, auf Ihre Medien abgestimmte Methode mit Verifizierungs- und Validierungsaufzeichnungen an. |
| 5. Archivlöschung, danach Bereinigung des freien Speicherplatzes (BleachBit) | 1 Scanner, kleiner Testsatz | 224 Testbilder (jeweils in drei Dateiformaten gespeichert) mit den geräteeigenen Werkzeugen des Scanners gelöscht; Laufwerk an einen PC angeschlossen und freier Speicherplatz auf jeder Partition überschrieben | Vor der Bereinigung: 516 vom JPEG-Typ und 237 vom DICOM-Typ. Danach: 0 | Normal gestartet | Behält die Software bei, überschreibt jedoch nur gelöschten Speicherplatz. Aktive Dateien wie Protokolle, Warteschlangen und Konfigurationen bleiben unberührt. |
Quelle: Moggridge J. Ultrasound. 2017;25(1):16–24, Methoden und Tabellen 1–2
Was diese Zahlenangaben bedeuten. Sie erfassen wiederhergestellte Dateien, nicht Patienten oder einzelne Untersuchungen. Mehrere Formate können dasselbe Bild darstellen, und viele Dateien vom DICOM-Typ waren beschädigt. Eine Wiederherstellung von null bedeutet, dass diese Werkzeuge in diesem Test keine Dateien gefunden haben; dies ist keine Zertifizierung jedes Modells, Laufwerks oder jeder forensischen Technik. Die Publikation nennt keine Scannermodelle, weshalb ihre Ergebnisse nicht als Liste zur Modellkompatibilität oder für Löschprogramme dienen können. 1
Zwei Erkenntnisse bestimmen die Wahl zwischen diesen Methoden.
- Ein Überschreibdurchgang reichte auf diesen Festplatten aus. Die Publikation zitiert die Auffassung, dass ein einzelner Durchgang für Festplatten ausreicht, die nach 2001 hergestellt wurden und größer als 15 GB sind. In den eigenen Tests erwies sich ein Durchgang als ebenso wirksam wie drei oder sieben und zudem schneller. Dennoch weist sie die Leser an, ihre lokalen Richtlinien zur Information Governance zu befolgen. 1 Die FAQ des NIST vom Juli 2026 zu SP 800-88 Rev. 2 stellen nun fest, dass ein mehrfaches Überschreiben unnötig ist und die Lebensdauer von Flash-Medien verkürzen kann. 4
- Das Überschreiben des freien Speicherplatzes ist eine partielle Methode. Sie eignet sich für ein funktionstüchtiges System, dessen Software erhalten bleiben muss. Sie setzt jedoch voraus, dass zuvor jede Patientendatei gelöscht wurde, und die Arbeit warnt davor, dass Warteschlangen, Spooler und Puffer verbleiben können. Die vom Autor bevorzugte Variante ist eine hybride Lösung: eine vollständige Neuinstallation der Software in einen Ausgangszustand, gefolgt vom Überschreiben des freien Speicherplatzes. 1 Die FAQ des NIST bevorzugt die Bereinigung des gesamten Geräts. Für eine erforderliche partielle Bereinigung beschreibt sie das kryptografische Löschen, sofern die Gewissheit besteht, dass die Zieldaten ihre Verschlüsselungsgrenze nie verlassen haben. Dies validiert diese historische Methode des Überschreibens freien Speicherplatzes nicht für eine heutige Übergabe. 4 In der Studie wurde der Löschvorgang mit dem an einen PC angeschlossenen Laufwerk durchgeführt, nicht am Scanner. Das Ausführen von Drittanbietersoftware auf einem Medizinprodukt ist eine Entscheidung für den Hersteller oder Ihren qualifizierten Serviceanbieter.
Damals Festplatten, heute oft Solid-State-Speicher. Die Systeme von 2017 verwendeten IDE-Festplatten, und die Ergebnisse des Überschreibens von diesen Laufwerken lassen sich nicht auf Flash-Speicher übertragen. NIST SP 800-88 Rev. 2, veröffentlicht im September 2025, weist darauf hin, dass gewöhnliches Überschreiben bei einem Flash-Gerät mit Reservezellen und Wear-Leveling nicht jeden Bereich erreichen kann. Zudem wird festgestellt, dass mehrfaches Überschreiben bei SSDs mit Over-Provisioning nur sehr wenig bewirkt. 3 Rev. 2 führt keine medienspezifischen Rezepte mehr auf. Stattdessen verweist sie für die Auswahl einer Technik auf IEEE 2883 und nennt Überschreiben, Blocklöschen und kryptografisches Löschen, ausgeführt über dedizierte Sanitize-Befehle des Geräts, als Purge-Techniken. 34 Kryptografisches Löschen zählt nur dann, wenn unter anderem vor der Einrichtung der Schlüssel keine sensiblen Daten im Klartext auf dem Laufwerk gespeichert wurden. 4 Fragen Sie bei einer Solid-State-Konsole vor Ihrer Entscheidung den Hersteller, welchen Sanitize-Befehl oder welches Dienstprogramm das Laufwerk und die Software unterstützen.
Differenzierung nach Bestimmungsort: Was zu tun ist, bevor das Gerät den Standort verlässt
Die bekannteste Empfehlung zu dieser Frage ist fundiert, aber allgemein gehalten. Löschen Sie vor einem Verkauf Patientendaten und lassen Sie Vorsicht walten, da die Betriebssoftware häufig dasselbe Laufwerk nutzt. Da es keine Universallösung gebe, so heißt es, wenden Sie sich an den Hersteller, Ihren Techniker oder den Techniker eines Käufers. 9 Die Empfehlungen von ECRI gehen weiter. Sie raten dazu, die sicherste praktikable Methode für den Bestimmungsort des Geräts zu wählen, von der Zerstörung des Datenträgers bis hin zur geräteeigenen Löschung. Sie ergänzen, dass die beiden schwächsten Optionen, ein Zurücksetzen auf die Werkseinstellungen und das geräteeigene Löschen, eine Wiederherstellung „schwierig, aber nicht unmöglich“ machen. 10 Die Veröffentlichung von 2017 ergänzt die Unterscheidung, auf die es am meisten ankommt. Eine genehmigte Vereinbarung kann eine externe Reparatur oder den Austausch einer Speicherkomponente abdecken, der Autor grenzte diese Fälle nach dem damals geltenden britischen Recht jedoch von einer Leasingrückgabe oder einer Eigentumsübertragung ab. Dies ist historischer Kontext, keine Beurteilung für jeden heutigen Vertrag. 1
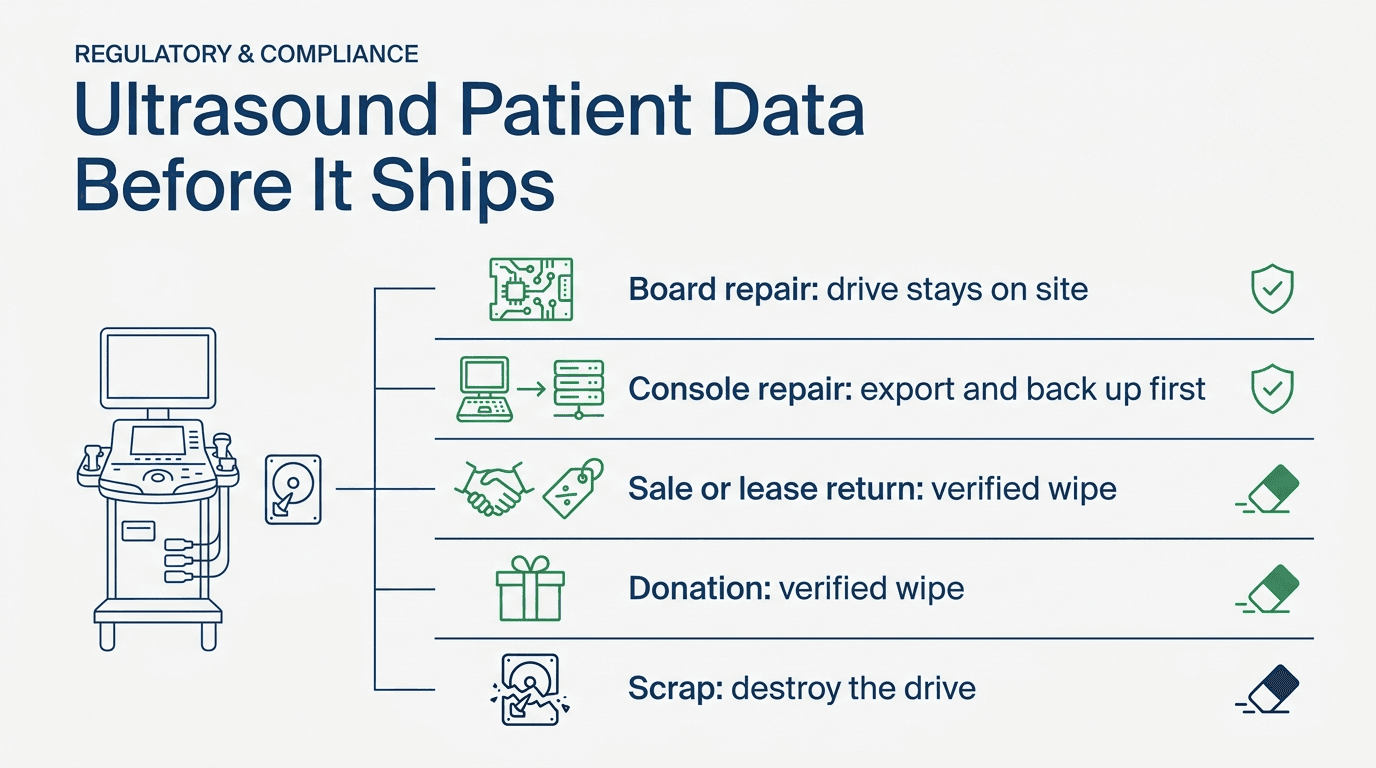
Die Tabelle wendet diese Logik auf die fünf Wege an, auf denen ein Ultraschallgerät oder ein Teil davon einen Standort verlässt.
| Bestimmungsort | Vorab exportieren | Weiterbetrieb | Datenschritt auf dem Laufwerk | Aufzubewahrender Nachweis |
|---|---|---|---|---|
| Platinen- oder Sondenreparatur (das Teil wird versendet; die Konsole bleibt) | Für ein nachweislich speicherfreies Teil ist kein Export von Untersuchungen erforderlich. Überprüfen Sie vor dem Versand die genaue Baugruppe. | Die Konsole und ihr Laufwerk verbleiben bei Ihnen. | Keine Datenbereinigung bei einem Teil, bei dem bestätigt ist, dass es keine Patientendaten enthält. Ein Host-Computer, eine Backend-PC-Baugruppe oder jede Komponente mit nichtflüchtigem Speicher erfordert eine vom Hersteller bestätigte Speicherübersicht und eine Entscheidung über die Daten. Entfernen Sie Speichermedien nur dann, wenn das Serviceverfahren und der Reparaturumfang dies zulassen. | Teilenummer, Seriennummer und Fotos beider Seiten; ein Vermerk im Arbeitsauftrag, dass kein Speicher den Standort verlassen hat. |
| Reparatur der gesamten Konsole (das System geht an Sie zurück) | Exportieren Sie erforderliche Untersuchungen an das PACS oder ein anderes freigegebenes Archiv und überprüfen Sie den Empfang. Sichern Sie die Systemdaten vor Arbeiten an der Festplatte. 6 | Software, Optionen und Konfiguration, da die Reparatur ein funktionsfähiges System erfordert. | Eine Reparatur ist keine automatische Befreiung von Datenkontrollen. Vereinbaren Sie vor dem Versand einen modellspezifischen Plan: Behalten Sie Speicher vor Ort, sofern machbar, verwenden Sie ein freigegebenes Bereinigungs-/Wiederherstellungsverfahren oder gestatten Sie den erforderlichen Datenzugriff nur unter datenschutzrechtlich genehmigten Sicherheitsvorkehrungen und Bedingungen. US-Servicetechniker können Business Associates sein, wenn ihre Arbeit die Offenlegung von PHI beinhaltet. 12 | Archivabgleich, geschützte Datensicherung, Datenschutzfreigabe, Zugriffs- und Transportkontrollen, erforderliche Servicevereinbarung sowie Nachweise für alle ausgebauten oder ersetzten Speichermedien. |
| Verkauf oder Leasingrückgabe (Eigentum geht über; das System muss funktionsfähig sein) | Exportieren Sie erforderliche Untersuchungen und Aufzeichnungen an das PACS oder ein anderes freigegebenes Archiv; überprüfen Sie den Empfang und bewahren Sie diese gemäß Ihrer Richtlinie auf. | Nur das, was für die Funktion bei Verkauf oder Leasing erforderlich ist. Die Publikation weist darauf hin, dass ein Leasingvertrag bei der Rückgabe freigegebene Teile und ein funktionsfähiges System verlangen kann. 1 | Verwenden Sie ein validiertes Verfahren für das gesamte Gerät, das auf das jeweilige Medium abgestimmt ist; NIST zieht nach Möglichkeit Purge gegenüber Clear vor. Einfaches Überschreiben ist eine Option für geeignete Festplatten, jedoch keine pauschale Lösung für SSDs. Planen Sie eine etwaige autorisierte Softwarewiederherstellung vorab. Alternativ können Sie Speichermedien einbehalten und ersetzen und die Originale vernichten, sobald die Aufbewahrungsvorschriften dies zulassen. Entfernen Sie Netzwerk-, DICOM- und Kontoeinstellungen. 310 | Medieninventar mit Zuordnung zur Seriennummer der Konsole; Verfahren, Werkzeug/Version, Verifizierungs- und Validierungsentscheidung für jedes Medium; Wiederherstellungs-/Abnahmeprotokoll und Prozessprüfungen durch Dritte. |
| Spende (Eigentum geht über; der Empfänger verfügt möglicherweise über wenig Unterstützung) | Wie bei einem Verkauf. | Eine autorisierte funktionsfähige Konfiguration und validierte Voreinstellungen sowie die klinischen Abnahmeprüfungen des Empfängers. | Wie bei einem Verkauf. Trennen Sie das System zudem von jedem Verwaltungsserver oder Cloud-Dienst. 10 | Wie bei einem Verkauf, zuzüglich des Nachweises über die Eigentumsübertragung. |
| Verschrottung oder Recycling | Bestätigen Sie, dass die Aufzeichnungen gemäß Ihrer Aufbewahrungsrichtlinie archiviert sind. | Nichts. | Identifizieren Sie jedes Speichermedium und veranlassen Sie ein zugelassenes Vernichtungsverfahren, sobald die Aufbewahrungsvorschriften dies zulassen. Die Publikation betrachtet die physische Vernichtung als den sichersten üblichen Weg für ihre getesteten Festplatten. Stimmen Sie die Methode auf die Medien und die Datensensibilität ab. | Ein Vernichtungsnachweis, in dem jedes Speichermedium aufgeführt ist, ein schriftlicher Vertrag mit dem Recyclingbetrieb und Prüfungen seiner Verfahren. 11 |
Quelle: Moggridge 2017; GE LOGIQ P9/P7 Benutzerhandbuch; ECRI über TechNation; NIST SP 800-88 Rev. 2 und FAQ; HHS-Leitfaden für Business Associates; Berichterstattung über das NHS-Surrey-Bußgeld
Ein Käufer eines gebrauchten Systems sollte diese Nachweise erwarten. Die Prüfpunkte für Löschungsnachweise und Lizenzen, die ein Käufer von Gebrauchtsystemen anwendet, sind die andere Seite derselben Übergabe.
Vor dem Versand zur Reparatur: Daten sichern und Datenplan vereinbaren
Exportieren und sichern Sie Daten vor jeder destruktiven Datenaktion. Eine vollständige Festplattenlöschung kann die für die Diagnose erforderliche Software und Konfiguration entfernen, und die Publikation aus dem Jahr 2017 warnt davor, dass eine Wiederherstellung schwierig oder nicht verfügbar sein kann. 1 Dies ist ein Grund, den Reparatur- und Wiederherstellungsplan zu vereinbaren, bevor etwas versendet wird. Es ist keine Erlaubnis, Patientendaten ungeschützt zu versenden.
Für das LOGIQ P9/P7 empfiehlt GE, vor Servicearbeiten an der Festplatte eine Sicherung der Systemdaten durchzuführen, und warnt davor, dass Ausfälle oder Reparaturen zu Datenverlust führen können. Derselbe Leitfaden von 2015 besagt, dass das System nicht für die langfristige Speicherung von Patientendaten oder Bildern vorgesehen ist. 6
Prüfen Sie die entsprechenden Anweisungen für Ihr genaues Modell und Ihre Softwareversion. Nutzen Sie die folgende Abfolge als Planungs-Checkliste, mit Ausführung durch den Hersteller oder einen qualifizierten Serviceanbieter.
- Gleichen Sie das Archiv mit dem PACS ab. Exportieren Sie die Studien und zugehörigen Datensätze, die aufbewahrt werden müssen, in das PACS oder ein anderes freigegebenes Archiv, prüfen Sie die Sendewarteschlange auf fehlgeschlagene oder ausstehende Aufträge und verifizieren Sie Empfang, Vollständigkeit und Lesbarkeit am Zielort. Löschen Sie die Quelle nicht, solange erforderliche Datensätze noch nicht abgeglichen sind. Wenn das Ultraschallgerät Bilder erzeugt, aber nicht sendet, siehe wenn das Ultraschallgerät Bilder erzeugt, aber nicht an das PACS sendet.
- Sichern Sie die Systemdaten. Verwenden Sie die systemeigene Sicherungs- oder Exportfunktion für Voreinstellungen, Messpakete und Konnektivitätseinstellungen. Kennzeichnen Sie die Sicherung mit der Seriennummer der Konsole und verwahren Sie sie gemäß Ihren Datenrichtlinien. Schützen Sie die Sicherung und beschränken Sie den Zugriff; sie kann selbst Patienteninformationen oder Zugangsdaten enthalten.
- Erfassen Sie installierte Optionen. Führen Sie die aktivierten Softwareoptionen auf und bewahren Sie das Optionszertifikat oder den Lizenzschlüssel-Nachweis auf. Falls das Laufwerk oder die Host-Platine während der Reparatur ausfällt, entscheiden diese Unterlagen darüber, ob das System wiederhergestellt werden kann. Siehe Diagnose von Laufwerk versus Mainboard, wenn die Konsole nicht bootet.
- Klären Sie, ob die Reparatur auf Platinenebene durchgeführt werden kann. Wenn sich der Fehler auf ein Netzteil, einen Beamformer oder eine andere Baugruppe ohne Speicher eingrenzen lässt, versenden Sie nur das Teil und belassen Sie die Konsole sowie das Laufwerk vor Ort. Der Ausbau einer Platine ist Aufgabe eines qualifizierten Ingenieurs, bei ausgeschaltetem System und gemäß dem Serviceverfahren des Herstellers.
- Genehmigen Sie das Vorgehen vor dem Transport einer Konsole. Fragen Sie beim Hersteller und Serviceanbieter an, ob Speichermedien vor Ort verbleiben können und ob ein unterstütztes Verfahren zur Bereinigung und Wiederherstellung erforderlich ist. Wenn PHI für die Arbeiten zugänglich bleiben muss, holen Sie eine datenschutzrechtliche Genehmigung für den Zugriff, den Transport, Subunternehmer sowie Vereinbarungen zur Rückgabe oder Entsorgung ein. Das HHS führt Geräte-Servicetechniker, deren Arbeit PHI offenlegt, als potenzielle Business Associates auf; lassen Sie Ihre Datenschutzleitung die erforderliche Vereinbarung festlegen. 12
- Wenn das Laufwerk selbst ausgefallen ist. Ein ausgefallenes Laufwerk kann immer noch Patientendaten enthalten. Verwahren Sie es gemäß Ihren Datenrichtlinien, anstatt es an einen nicht autorisierten Dritten zu senden, und entscheiden Sie über die Vernichtung, sobald die Daten nicht mehr benötigt werden.
- Prüfen Sie das zurückgegebene System vor der klinischen Freigabe. Ein erfolgreicher Systemstart ist noch keine Abnahme. Qualifiziertes Personal muss die autorisierte Konfiguration, erforderliche Optionen, Voreinstellungen, die Bild- und Sondenleistung, geltende Sicherheitsprüfungen und den Studienexport gemäß dem OEM-Verfahren und den Richtlinien der Einrichtung verifizieren. Testen Sie die Konnektivität mit freigegebenen Nicht-Patientendaten und holen Sie die Freigabe der zuständigen Medizintechnik und IT ein.
Vor einem Verkauf oder einer Spende: Was der Nachweis zeigen sollte
Sobald das Eigentum übergeht, endet Ihre Verwahrung und der Nachweis muss für sich selbst stehen. NIST SP 800-88 Rev. 2 besagt, dass gemäß den Richtlinien der Organisation für jedes bereinigte Medium ein Bereinigungszertifikat ausgefüllt werden sollte. Das Zertifikat sollte mindestens Folgendes erfassen: 3
- Hersteller, Modell und Seriennummer des Mediums sowie eine etwaige Inventarnummer;
- Medientyp und Herkunft, beispielsweise die Festplatte einer bestimmten Konsolen-Seriennummer;
- Bereinigungsmethode (Clear, Purge oder Destroy) und -verfahren (beispielsweise Überschreiben, Blocklöschung oder kryptografische Löschung);
- das verwendete Werkzeug einschließlich seiner Version;
- die Verifizierungsmethode;
- die Namen und Funktionsbezeichnungen der Personen, die die Verifizierung und Validierung durchgeführt haben, mit Datumsangaben, Ort, Kontaktdaten und Unterschriften.
Das Musterzertifikat des NIST enthält zudem Felder für den Verifizierungsstatus, die Validierungsentscheidung und den Bestimmungsort oder Verbleib der Medien, wie etwa eine externe Wiederverwendung, eine Recyclinganlage oder den Hersteller. 3
Geben Sie Hersteller, Modell und Seriennummer der Konsole an, damit das Zertifikat dem versendeten System zugeordnet werden kann. Der Fall NHS Surrey zeigt, warum die Angabe des Verfahrens wichtig ist. Einige der „Data Devices Destroyed“-Zertifikate, die dessen Entsorgungsunternehmen vor Januar 2011 ausstellte, besagten lediglich, dass Laufwerke „wiped/destroyed/recycled“ worden seien, und das ICO stellte fest, dass unklar war, was tatsächlich mit ihnen geschehen war. 11
Wie viel Prüfung ist ausreichend? Unterscheiden Sie die Prüfungen, die ein Prozess durchführt, von der Entscheidung, dessen Ergebnis zu akzeptieren. Laut NIST bedeutet Verifizierung üblicherweise die Überprüfung des Abschlussstatus des Werkzeugs sowie etwaiger Fehler, Anomalien oder Warnungen zum Laufwerkszustand. Zudem wird darauf hingewiesen, dass eine aufwendige Stichprobenprüfung der Laufwerksinhalte nach einem Löschen oder Bereinigen nicht erforderlich ist, es sei denn, eine Richtlinie schreibt dies vor. 3 Die Validierung beurteilt separat, ob Methode und Ergebnis für das Medium und die Datensensibilität angemessen sind; meldet ein Werkzeug Erfolg, ist diese Frage damit nicht geklärt. 3 Der Fachartikel aus dem Jahr 2017 wurde von einem Krankenhausphysiker verfasst, der kurz zuvor Tausende Dateien von Scannern wiederhergestellt hatte, die bereinigt aussahen, und er fordert mehr: 1
- wenn Sie die Löschung selbst durchführen, überprüfen Sie, ob sie erfolgreich war und keine wiederherstellbaren Dateien verbleiben;
- wenn ein Dritter sie durchführt, lassen Sie sich dessen Verfahren schriftlich geben, einschließlich der Sicherheit während des Transports, damit Sie es selbst beurteilen können;
- fragen Sie, ob sie nach deren Verfahren eine Stichprobe zur Prüfung zurückgeben können;
- bitten Sie um eine Vor-Ort-Besichtigung, um zu sehen, wie mit Ihren Medien umgegangen wird.
Ein Zertifikat dokumentiert, was durchgeführt wurde. Es überträgt nicht die Verantwortung: Nach Lesart des Fachartikels bleibt die Einrichtung, die die Daten aufgezeichnet hat, in der Verantwortung – „ungeachtet jeglicher bereitgestellten Zertifizierung“. 1
Wann der Ausbau und die Zerstörung des Laufwerks die richtige Entscheidung ist
Für die untersuchten Festplatten hält der Fachartikel die physische Zerstörung für den sichersten üblichen Weg, eine Wiederherstellung zu verhindern. Dass dies nicht immer angewendet wird, hat praktische Gründe. Ein geleastes oder weiterverkauftes System muss funktionsfähig sein, und ein zugelassenes Ersatzlaufwerk für ein Altsystem kann schwer zu finden sein. 1 In folgenden Situationen ist die Zerstörung die naheliegende Wahl:
- Das System wird verschrottet. Das Laufwerk besitzt keinen Funktionswert mehr, der erhalten werden müsste.
- Das Laufwerk ist ausgefallen oder kann nicht adressiert werden. NIST merkt an, dass ein Überschreiben bei Datenträgern nicht angewendet werden kann, die so stark beschädigt sind, dass sie funktionsunfähig sind. Es ergänzt, dass eine Zerstörung die einzige Option sein kann, wenn Datenträger ausfallen oder ihre Schnittstelle veraltet ist. 3
- Niemand kann sagen, wo sich die Daten befinden. Wenn der Hersteller Ihnen nicht mitteilen kann, wo Protokolle und Warteschlangen abgelegt werden, und eine Methode für das gesamte Laufwerk samt Neuinstallation nicht verfügbar ist, tauschen Sie das Laufwerk aus und zerstören Sie das Original.
- Ihre Richtlinie schreibt dies vor. Einige Organisationen verlangen die Zerstörung für jedes Speichermedium, das ihren Kontrollbereich verlässt.
Passen Sie das Zerstörungsverfahren an das jeweilige Medium an und stimmen Sie es mit Ihrem Sicherheitsteam ab. 34
- Entmagnetisierung ist keine Zerstörung. NIST stuft dies ausschließlich bei magnetischen Medien als Bereinigungsverfahren ein. Es warnt davor, dass vielen Entmagnetisierungsgeräten die Feldstärke für moderne Laufwerke mit hoher Koerzitivfeldstärke fehlt, und weist darauf hin, dass eine Entmagnetisierung bei Flash-Speichern wie SSDs nicht angewendet werden sollte.
- Verbiegen, Zerschneiden oder Bohren beschädigt ein Laufwerk unter Umständen nur teilweise. Teile können mit Labormethoden weiterhin wiederherstellbar bleiben.
- Schreddern und Pulverisieren eignen sich nur für die niedrigsten Sicherheitskategorien, gemäß Rev. 2. Für höhere Kategorien verweisen die FAQ des NIST auf leistungsstarke evaluierte Degausser für magnetische Medien und auf verbrennungsartige Verfahren wie das Einschmelzen für andere Medien, einschließlich SSDs.
Wenn ein Recycling- oder Entsorgungsunternehmen diese Arbeiten übernimmt, dient der Fall NHS Surrey als Warnung. NHS Surrey war von einem zugelassenen Dienstleister zu einem Unternehmen gewechselt, das Festplatten im Gegenzug für den Verkauf des Restmaterials kostenlos vernichtete. Es gab keinen schriftlichen Vertrag, nur schriftliche Zusicherungen. Im Mai 2012 meldete eine Privatperson, online einen gebrauchten Computer gekauft zu haben, der Patientendaten von NHS Surrey enthielt, darunter Datensätze von etwa 900 Erwachsenen und 2,000 Kindern. Das ICO stellte fest, dass der Trust keinen Vertrag hatte, der die rechtlichen Pflichten des Dienstleisters festlegte, und es versäumt hatte, den Vernichtungsprozess zu beobachten und zu überwachen. Da NHS Surrey aufgelöst worden war, ging die Geldbuße in Höhe von £200,000 auf das NHS Commissioning Board über. 11 Der Vorfall betraf PCs, keine Ultraschallsysteme. Die Publikation von 2017 zitiert diesen Fall, um zu zeigen, bei wem die Verantwortung liegt. 1
Was die Vorschriften bei der Übergabe vom Eigentümer verlangen
Das Versprechen eines Käufers oder Recyclers, das System bei Ankunft zu löschen, ändert nichts an der Tatsache, dass die Daten Ihren Standort auf dem Laufwerk verlassen haben. Die folgenden Vorschriften legen die Pflichten des Eigentümers fest. Wie sie auf eine bestimmte Lieferung zutreffen, ist eine Frage für Ihren Datenschutzbeauftragten, Ihr Information-Governance-Team oder Ihre Rechtsberatung.
Vereinigte Staaten. Die Entsorgungs-FAQ des HHS fasst drei HIPAA-Anforderungen für erfasste Einrichtungen zusammen: 2
- 45 CFR 164.310(d)(2)(i), Entsorgung: Richtlinien und Verfahren für die endgültige Beseitigung elektronischer PHI und der Hardware oder elektronischen Medien, auf denen sie gespeichert sind.
- 45 CFR 164.310(d)(2)(ii), Wiederverwendung von Medien: Verfahren zur Entfernung elektronischer PHI von elektronischen Medien, bevor die Medien für die Wiederverwendung bereitgestellt werden.
- 45 CFR 164.530(c), Schutzmaßnahmen: angemessene Schutzmaßnahmen zur Begrenzung von beiläufigen Verwendungen und Offenlegungen von PHI sowie zur Vermeidung unzulässiger Verwendungen und Offenlegungen, auch im Zusammenhang mit der Entsorgung.
Das HHS stellt zudem fest, dass an der Entsorgung beteiligte Mitarbeiter geschult werden müssen und dass die Vorschriften „keine bestimmte Entsorgungsmethode vorschreiben“. Es verweist die Leser für Bereinigungsverfahren auf NIST SP 800-88. 2 Da keine Methode vorgeschrieben ist, dienen die obigen Tests als praktischer Leitfaden: Ein Löschen auf Benutzerebene hinterlässt wiederherstellbare Dateien und ist daher eine schwache Grundlage für die Freigabe von Medien zur Wiederverwendung. 1
Europäische Union. Die DSGVO, Verordnung (EU) 2016/679, regelt die Speicherbegrenzung in Artikel 5(1)(e) und die Sicherheit der Verarbeitung in Artikel 32. 5 Erwägungsgrund 39 fordert, dass die Speicherfrist auf ein striktes Mindestmaß beschränkt wird und dass der Verantwortliche Fristen für die Löschung oder regelmäßige Überprüfung festlegt. 5 Das Krankenhaus oder die Klinik bleibt in der Regel der Verantwortliche für die aufgezeichneten Untersuchungen; Artikel 32 erlegt auch Auftragsverarbeitern Sicherheitspflichten auf. Ein Kaufvertrag mit einem Händler entfernt die Daten nicht vom Laufwerk. Die Publikation von 2017 wurde unter dem Data Protection Act 1998 des Vereinigten Königreichs verfasst, der inzwischen abgelöst wurde; prüfen Sie daher das Recht, das am Standort Ihres Systems gilt.
Bei der Beschaffung. Die Publikation von 2017 berichtet, dass einige Zentren die Datenlöschung durch den Lieferanten bei der Außerbetriebnahme mittlerweile in die Vertragsbedingungen für neue Ultraschallbeschaffungen aufnehmen. Dies vermeidet spätere Gebühren und kann eine schwierige Neuinstallation der Software verhindern. 1 Bleibt ein System stattdessen in Ihrem Netzwerk in Betrieb, geht es um Fragen der Exposition und nicht um Entsorgung; siehe Segmentieren, Isolieren oder Ersetzen bei vernetzten Ultraschall-Altsystemen.
Checkliste vor dem Versand
Führen Sie dies durch, bevor eine Konsole, ein Host-Computer, eine Platine oder eine Sonde verpackt wird.
- Benennen Sie das Ziel. Es handelt sich um eine Platinen- oder Sondenreparatur, eine Konsolenreparatur, einen Verkauf oder eine Leasingrückgabe, eine Spende oder Verschrottung. Das Ziel bestimmt den Datenschritt.
- Ermitteln Sie jede Speicherkomponente. Berücksichtigen Sie interne Laufwerke, Wechselmedien, Speicherkarten, sonstige nichtflüchtige Speicher und Baugruppen, die Speicher enthalten. ECRI empfiehlt, beim Hersteller nachzufragen, wo das Gerät Daten speichert, und dessen MDS2-Sicherheitsformular zu prüfen. 10
- Gleichen Sie das Archiv ab. Bestätigen Sie, dass die erforderlichen Untersuchungen und Datensätze im PACS oder einem anderen freigegebenen Archiv eingegangen und lesbar sind; beheben Sie fehlgeschlagene Übertragungen vor dem Löschen.
- Sichern Sie, was erhalten bleiben muss. Systemdaten, Voreinstellungen, Konnektivitätseinstellungen und Optionsdatensätze, gekennzeichnet nach der Seriennummer der Konsole.
- Geben Sie den Datenschritt für das Ziel frei. Ein Teil, bei dem bestätigt ist, dass es keine Patientendaten enthält, erfordert keine Bereinigung. Eine Konsolenreparatur erfordert einen freigegebenen Handhabungs- und Wiederherstellungsplan mit den erforderlichen Schutzmaßnahmen und Vereinbarungen. Eine Eigentumsübertragung erfordert eine validierte, mediengerechte Bereinigung oder die Einbehaltung und den Austausch der Medien. Verschrottung erfordert einen freigegebenen Vernichtungsweg.
- Kümmern Sie sich um Protokolle, Warteschlangen und Konfigurationen. Fragen Sie beim Hersteller oder Ihrem Serviceanbieter nach, ob die gewählte Methode diese abdeckt. Wenn dies niemand sagen kann, halten Sie die Sendung zurück, bis alle Speicherorte erfasst sind und eine mediengerechte Methode oder ein Plan zur Einbehaltung bzw. zum Austausch freigegeben ist. Entfernen Sie bei Eigentumsübertragungen Netzwerk-, DICOM- und Kontoeinstellungen und heben Sie die Verknüpfung zu Verwaltungs- oder Cloud-Diensten auf. 10
- Geben Sie den Reinigungsstatus der Sonde an, wenn Sonden versendet werden, gemäß der Gebrauchsanweisung des Herstellers und den Richtlinien Ihrer Einrichtung. Siehe Angabe des Reinigungsstatus vor dem Versand einer Sonde.
- Verpacken und fotografieren Sie. Legen Sie Platinen in antistatische Abschirmbeutel und machen Sie bei jedem Verpackungsschritt Fotos, gemäß den Schritten zu Verpackung und lückenloser Nachweiskette für eine Reparatursendung.
- Legen Sie die Dokumentation ab. Tragen Sie Seriennummern, Methode, Zertifikate, Sendungsverfolgung des Transportdienstleisters und die zuständige Person in Ihren CMMS-Arbeitsauftrag ein. ECRI empfiehlt, die Methode zu protokollieren, mit der die Daten vernichtet oder gesichert wurden. 10
Wo Rongtao passt—und wo nicht
Guangzhou Rongtao Medical Technology Co., Ltd. repariert Ultraschallplatinen sowie -sonden und liefert Teile an Distributoren, unabhängige Serviceanbieter und Medizintechnik-Teams in Krankenhäusern in mehr als 140 Ländern und Regionen.
- Reparatur auf Platinenebene, bei der das Laufwerk im Haus bleibt. Netzteile, Kanalplatinen, Beamformer, Frontend- und Backend-Platinen, Bedienfelder, 4D-Motorplatinen sowie Schnittstellen- und Erfassungsplatinen. Wenn sich der Fehler auf eine Baugruppe eingrenzen lässt, kann durch den Versand ausschließlich dieses Bauteils die Konsole vor Ort verbleiben. Klären Sie vor dem Versand, ob genau dieses Teil Patientendaten enthält.
- Sondenreparatur. Fehlerdiagnose und Reparatur auf Elementebene bei Linear-, Konvex-, Phased-Array-, Endokavitär-, TEE- und volumetrischen (4D-)Sonden.
- Veröffentlichte Konditionen. Eine standardmäßige Durchlaufzeit für Platinenreparaturen von 5–8 Arbeitstagen und eine typische Garantie von 90 Tagen, wobei die endgültigen Konditionen im Angebot bestätigt werden.
Wo es nicht passt:
- Kein Datenlöschdienst. Die veröffentlichten Leistungen von Rongtao umfassen weder das Löschen von Laufwerken noch Bereinigungszertifikate oder die IT-Altgeräteentsorgung. Bestimmen und dokumentieren Sie den Datenschritt, bevor irgendetwas versendet wird.
- Arbeiten am Gesamtgerät beginnen mit Ihrer Datenentscheidung. Rongtao bietet Diagnostik auf Systemebene an, wenn eine Isolierung auf Platinenebene nicht ausreicht. Wenn eine komplette Konsole oder ein Host-Computer transportiert werden muss, entscheiden Sie gemäß Ihren eigenen Richtlinien, was mit dem Laufwerk geschieht. Geben Sie im Angebot an, ob ein Laufwerk installiert ist und was daran vorgenommen wurde.
- Keine Rechtsberatung. Diese Seite fasst die zitierten Quellen zusammen. Ihr Datenschutzbeauftragter oder Rechtsbeistand entscheidet, wie der HIPAA, die DSGVO oder lokales Recht anzuwenden sind.
Angebotsreife Übergabe
Senden Sie die Anfrage über das Formular für Reparaturangebote. Geben Sie Folgendes an:
- Was versendet wird: eine Platine, eine Sonde, ein Host-Computer oder die gesamte Konsole, und ob ein Speicherlaufwerk oder eine Speicherkarte mitversendet wird.
- Identifikation: OEM, Modell, Seriennummer der Konsole und Softwareversion.
- Teiledetails: Teilenummer und Revisionsstand des Herstellers, mit Fotos beider Seiten der Platine oder des Sondenetiketts.
- Fehlersymptom: der Fehler, etwaige am Bildschirm angezeigte Fehlercodes und wann er auftritt. Machen Sie Patientenidentifikatoren auf Screenshots, in Protokollen und auf Fotos unkenntlich; verwenden Sie für alle Informationen, die der Dienstleister tatsächlich benötigt, einen genehmigten sicheren Kanal.
- Datenstatus, falls Speichermedien transportiert werden: ob Exporte und Backups verifiziert wurden, der genehmigte Zugriffs- oder Bereinigungsplan, wer etwaige Datenmaßnahmen durchgeführt hat und die aufbewahrten Nachweise. Halten Sie tatsächliche Datensätze, Backup-Speicherorte, Passwörter und Lizenzschlüssel aus dem regulären Angebotsformular heraus.
- Logistik: Stückzahl und Zielland.
Häufig gestellte Fragen
Löscht ein Daten-Reset im Servicemenü alles?
Nach den vorliegenden Erkenntnissen nicht. In dem einen dokumentierten Fall löschte ein Daten-Reset bei einem Sequoia C256 das Patientenarchiv, ließ jedoch Patienteninformationen in den DICOM-Nachrichtenprotokollen sichtbar, und der Thread endete ohne bestätigte Behebung. 8 Selbst wenn ein Reset oder Neuladen die sichtbaren Daten bereinigt, zeigen die Tests aus dem Jahr 2017, dass gelöschte Dateien wiederherstellbar bleiben können, bis der Speicherplatz überschrieben wird. 1 Fragen Sie beim Hersteller nach, was dessen Reset für Ihr Modell und Ihren Softwarestand abdeckt.
Reicht das Löschen von Untersuchungen auf der Konsole vor einem Verkauf aus?
Das bloße Löschen des Archivs ist keine verlässliche Grundlage für die Freigabe eines gebrauchten Systems. Der HIPAA verlangt von den erfassten Stellen Verfahren zur Wiederverwendung von Datenträgern, schreibt jedoch keine bestimmte Methode vor. 2 Bei den Festplattentests aus dem Jahr 2017 blieben Dateien nach dem Löschen wiederherstellbar, darunter stichprobenartig geprüfte Bilder mit lesbaren Identifikatoren. 1 Wenden Sie eine validierte, auf jedes Speichermedium abgestimmte Bereinigung an oder behalten Sie die Datenträger ein und ersetzen Sie sie. Planen Sie die Softwarewiederherstellung und bewahren Sie Verifizierungs-, Validierungs- und Abnahmeprotokolle auf.
Enthalten Platinen oder Sonden Patientendaten?
Treffen Sie in keiner Richtung pauschale Annahmen. Die Quellen verorten Patientendaten auf dem Speicherlaufwerk sowie in Warteschlangen, Spoolern und Puffern, und keine davon weist Patientendaten auf einzelnen Platinen oder Sonden nach. 1 Behandeln Sie eine Host-Computer-Baugruppe, einen Backend-PC oder jede Komponente mit nichtflüchtigem Speicher, einschließlich eines Laufwerks oder einer Speicherkarte, als Speicherkomponente. Fragen Sie bei jedem anderen Teil beim Hersteller nach, wo das Gerät Daten speichert – was der erste Schritt von ECRI bei der Außerbetriebnahme ist –, und prüfen Sie das MDS2-Formular. 10
Wer ist verantwortlich, wenn ein Käufer oder Verwerter später Patientendaten findet?
Die Antwort der Veröffentlichung aus dem Jahr 2017, abgeleitet aus der Praxis im Vereinigten Königreich, lautet: die Gesundheitseinrichtung, die die Daten erfasst hat – unabhängig davon, wer mit der Entsorgung der Hardware beauftragt wurde und welches Zertifikat ausgestellt wurde. 1 Das ICO verhängte im Fall NHS Surrey ein Bußgeld von £200,000, nachdem ein PC, der dessen kostenloses Entsorgungsunternehmen durchlaufen hatte, mit mehr als 3,000 Patientendatensätzen online verkauft worden war. 11 Nach HIPAA muss die erfasste Einrichtung über Verfahren zur Entsorgung und Wiederverwendung verfügen. 2 Nach der DSGVO bleibt der Verantwortliche verantwortlich, und auch Auftragsverarbeiter haben Sicherheitspflichten nach Artikel 32. 5 Klären Sie mit Ihrem Datenschutzbeauftragten, wie dies in Ihrer Rechtsordnung anzuwenden ist.